PHP lek voor dummies – waarom websites offline gaan
Het PHP lek in gewone taal uitgelegd. Lees waarom websites tijdelijk offline gaan, wat dit voor je gegevens betekent en wat je als bezoeker zelf kunt doen.
Een PHP lek is een beveiligingsfout in software die veel websites gebruiken. Sommige beheerders zetten hun website daarom tijdelijk offline, bijvoorbeeld terwijl ze uitzoeken welke bescherming nodig is of wachten op een reparatie. Dat betekent niet automatisch dat er is ingebroken. In deze uitleg over het PHP lek voor dummies gebruiken we een winkel als vergelijking. Je hoeft niets van programmeren te weten.
Misschien wilde je iets bestellen of informatie opzoeken en kreeg je een onderhoudsmelding. Als meerdere websites tegelijk niet werken, lijkt het alsof het hele internet stuk is. Toch kunnen heel verschillende websites afhankelijk zijn van hetzelfde stukje software. Een probleem daarin kan voor meerdere beheerders aanleiding zijn om maatregelen te nemen.
Deze uitleg over het PHP lek voor dummies is voor bezoekers die willen begrijpen wat er aan de hand is. De aanleiding is de PHP2Shell melding van oktober 2026. De winkelvoorbeelden hieronder verklaren de berichtgeving, niet de technische werking van de fouten. Heb je zelf een website en zoek je versienummers of een checklist? Ga naar het PHP lek controleren en oplossen op je website.
Officiële patch voor het PHP lek beschikbaar
Laatst gecontroleerd op 21 oktober 2026 om 15.45 uur Nederlandse tijd.
Het PHP-team heeft de officiële beveiligingsupdates uitgebracht. PHP 8.2.35, 8.3.36, 8.4.27 en 8.5.12 verhelpen de twee kritieke kwetsbaarheden CVE-2026-109618 en CVE-2026-109619.
Heb je een website? Vraag je hoster om de passende PHP update direct te installeren en te bevestigen dat je website de bijgewerkte software gebruikt. Alleen WordPress bijwerken of een firewall inschakelen is niet voldoende.
Ben je bezoeker? Je hoeft zelf niets te installeren. Een beschikbare patch betekent niet dat iedere website al is bijgewerkt of weer online is.
Bron: officieel beveiligingsbericht op php.net. Volgens PHP is alleen bijwerken een volledige oplossing; tijdelijke maatregelen nemen niet alle risico’s weg. Dit blok wordt handmatig bijgewerkt.
Samenvatting
- PHP helpt op de achtergrond om websites te laten werken. Je hoeft het als bezoeker niet zelf te installeren.
- Een lek betekent dat er een beveiligingsfout is gevonden. Het zegt nog niet dat iemand die op iedere website heeft gebruikt.
- Een beheerder kan een website uit voorzorg sluiten, zoals een winkel tijdelijk dicht kan tijdens een controle.
- De benodigde reparatie kan bij de hostingpartij liggen. Alleen WordPress bijwerken is dan niet hetzelfde.
- Of een bepaalde website geraakt is, blijkt niet uit een onderhoudspagina. Daarvoor is informatie van de eigenaar of beheerder nodig.
Wat is PHP? Denk aan het werk achter de winkelbalie
Stel je een kledingwinkel voor. Als klant zie je de etalage, de rekken en de kassa. Achter de schermen gebeurt meer: iemand zoekt een bestelling op, controleert de voorraad en verwerkt gegevens. Een website heeft ook een zichtbare kant en werk dat op de achtergrond wordt gedaan.
PHP is een programmeertaal. Er is ook software nodig die de in PHP geschreven instructies uitvoert. In deze blog bedoelen we met PHP vooral die software op de server. Een server is een computer die via internet aanvragen ontvangt en antwoorden terugstuurt. Bijvoorbeeld de aanvraag om een webpagina te openen.
Je kunt PHP in onze winkelvergelijking zien als een deel van het gereedschap achter de balie. Daarmee voert de website taken uit voordat je het resultaat op je scherm ziet. Wat PHP precies doet, verschilt per website. Het is dus niet de naam van één website, hostingbedrijf of app.
Waar passen WordPress en hosting in dit verhaal?
WordPress is een systeem waarmee een eigenaar een website kan beheren. Daarmee kun je bijvoorbeeld een pagina aanpassen of een blog plaatsen. WordPress gebruikt PHP. Je hostingpartij levert de omgeving waarin de website draait, zoals een verhuurder de ruimte levert waarin de winkel zit. De precieze onderhoudstaken hangen af van de afspraken.
| Op internet | Vergelijking met een winkel |
|---|---|
| De zichtbare website | De etalage en winkelruimte die de klant ziet. |
| WordPress | Het systeem waarmee de eigenaar de winkel inricht en informatie bijhoudt. |
| PHP | Een deel van het gereedschap waarmee achter de balie taken worden uitgevoerd. |
| Hosting | De ruimte en voorzieningen waarin het geheel kan werken. |
De vergelijking is niet één op één. Een computerprogramma is natuurlijk geen winkelmedewerker en een hoster is niet alleen een verhuurder. Het helpt vooral om te zien dat een website uit meerdere onderdelen bestaat. Die onderdelen kunnen door verschillende partijen worden onderhouden.
Wat betekent een PHP lek eigenlijk?
Bij een PHP lek gaat het om een beveiligingsfout in die software. Het woord lek klinkt alsof er al informatie naar buiten stroomt. Dat hoeft niet zo te zijn. In beveiligingsnieuws wordt het ook gebruikt voor een zwakke plek waarvan nog moet worden vastgesteld waar en hoe die kan worden misbruikt.
Denk voor het verschil aan een fabrikant die een probleem ontdekt in een bepaald type slot. Het slot zit in allerlei gebouwen. De ontdekking is relevant voor de eigenaren van die gebouwen, ook als er bij hen geen inbraak is gemeld. Of het probleem hun situatie raakt, hangt af van welk slot ze hebben en hoe het is gebruikt.
Zo is een melding over een PHP lek aanleiding om naar de gebruikte software te kijken. De melding alleen vertelt niet welke bestanden iemand heeft ingezien of welke website is overgenomen. Daarvoor is onderzoek naar die specifieke omgeving nodig. De vergelijking met een slot legt dat onderscheid uit, niet de technische oorzaak van PHP2Shell.
Wat zou er bij misbruik kunnen gebeuren?
CERT-EU beschrijft bij deze melding mogelijke uitvoering van code op afstand. Dat betekent dat een aanvaller een kwetsbare computer onder bepaalde voorwaarden eigen opdrachten zou kunnen laten uitvoeren. Afhankelijk van de toegang kan dat gevolgen hebben voor bestanden of gegevens op die computer.
In de winkelvergelijking probeert iemand van buitenaf opdrachten te geven aan het werk achter de balie, terwijl die persoon daar geen toestemming voor heeft. Hoe ver zo iemand kan komen, hangt af van de inrichting en de rechten van de getroffen software. Het betekent niet automatisch toegang tot alles van de eigenaar.
Een fout, een poging en een inbraak zijn verschillende dingen
Bij een kapot slot kun je drie afzonderlijke vragen stellen. Is het slot ondeugdelijk? Heeft iemand geprobeerd het open te krijgen? Is iemand daadwerkelijk binnengekomen? Bij een website maken onderzoekers een vergelijkbaar onderscheid tussen een kwetsbaarheid, een aanvalspoging en vastgesteld misbruik.
Dat verschil helpt bij het lezen van nieuws. Een melding van pogingen is geen telling van geslaagde inbraken. Andersom is het ontbreken van een opvallende storing geen bewijs dat er niets is gebeurd. Een website kan zichtbaar hetzelfde blijven terwijl de beheerder nog onderzoekt wat de melding voor die omgeving betekent.
Waarom gaan websites door een PHP lek offline?
Een beheerder kan de bereikbaarheid tijdelijk beperken om te voorkomen dat bezoekersverzoeken bij mogelijk kwetsbare software komen. Dat kan een voorzorgsmaatregel zijn tijdens onderzoek of terwijl een reparatie wordt voorbereid. Het is niet voor iedere website dezelfde afweging en het betekent niet dat alle PHP websites verplicht dicht moeten.
Stel dat een winkelier hoort dat een onderdeel van de toegangsdeur mogelijk niet goed werkt. De monteur is onderweg, maar heeft nog niet vastgesteld wat nodig is. De winkelier kan besluiten klanten tijdelijk buiten te houden. Het briefje op de deur zegt dan iets over die beslissing, niet dat er spullen zijn gestolen.
Bij een website kunnen de belangen anders liggen. Een webshop verwerkt bestellingen, terwijl een andere site alleen algemene informatie toont. Ook de gebruikte software en beschikbare maatregelen kunnen verschillen. CERT-EU noemt tijdelijke isolatie als iets om te overwegen wanneer directe reparatie niet mogelijk is. De beheerder beoordeelt hoe dat advies bij de eigen omgeving past.
Een Nederlands voorbeeld van voorzorg
Het Nationaal Cyber Security Centrum meldde bij onze eerdere broncontrole op 21 oktober dat het zijn website vanwege de PHP kwetsbaarheden uit voorzorg tijdelijk offline had gehaald. Dat is wat de organisatie zelf communiceerde. Het is geen mededeling dat de website was gehackt. Op de onderhoudspagina stonden ook alternatieve informatiekanalen.
Voor een bezoeker kunnen een storing, gepland onderhoud en een voorzorgsmaatregel op elkaar lijken. In alle gevallen werkt de gewenste pagina mogelijk niet. Daarom geeft een eigen bericht van de organisatie meer houvast dan alleen wat je browser laat zien. Zonder zo’n bericht kun je de oorzaak niet betrouwbaar uit een foutmelding afleiden.
Waarom kan er dan nog wel een onderhoudspagina staan?
Het briefje op de winkeldeur hangt buiten de winkel. Een eenvoudige onderhoudspagina kan op een vergelijkbare manier worden getoond zonder de normale website te gebruiken. De beheerder kan de website afschermen en toch een korte uitleg laten zien.
Hoe dat technisch is ingericht, maakt wel verschil. Een onderhoudsmelding die binnen WordPress wordt gemaakt, kan PHP nog steeds gebruiken. Alleen het zien van zo’n melding bewijst daarom niet hoe de achterliggende software is afgeschermd. Als bezoeker hoef je dat niet zelf te testen; de beheerder kan uitleggen welke maatregel is genomen.
Waarom raakt een PHP lek zoveel verschillende websites?
Veel websites gebruiken onderdelen die ook elders worden gebruikt. Denk aan winkels met verschillende namen en producten, maar met apparatuur van dezelfde leverancier. Een terugroepactie voor één onderdeel kan dan voor meerdere winkeliers relevant zijn. Ze hoeven geen gezamenlijk bedrijf te zijn om met hetzelfde probleem te maken te krijgen.
Bij dit PHP lek gaat het om PHP zelf. WordPress is één van de systemen die PHP gebruiken, maar ook andere websites en toepassingen doen dat. Daardoor kunnen organisaties die niets met elkaar te maken hebben tegelijk hun omgeving controleren of tijdelijk de toegang beperken.
Dat verklaart waarom het kan voelen alsof alles offline gaat. Het bewijst niet dat elke onbereikbare website dezelfde oorzaak heeft. Er zijn ook gewone storingen en andere onderhoudswerkzaamheden. En niet iedere website gebruikt PHP. Zelfs bij websites die het wel gebruiken, moeten de versie, inrichting en leveranciersinformatie worden beoordeeld.
Waarom blijft de ene site bereikbaar en de andere niet?
Misschien gebruikt een website andere software. Misschien zijn bepaalde onderdelen afgeschermd of heeft de beheerder een andere tijdelijke maatregel genomen. Ook kan een organisatie nog bezig zijn de situatie te beoordelen. Aan de buitenkant kun je niet zien welke verklaring van toepassing is.
Een bereikbare website is dus niet op basis daarvan aantoonbaar beter beveiligd dan een gesloten website. Een gesloten website is ook niet automatisch minder goed onderhouden. Je ziet de uitkomst van een beslissing of storing, maar niet alle informatie die eraan voorafging. De toelichting van de verantwoordelijke organisatie blijft belangrijk.
Waarom is een PHP lek niet overal tegelijk opgelost?
Een beveiligingsupdate is een aangepaste versie van software die bedoeld is om een beschreven fout te verhelpen. Je kunt het vergelijken met een vervangend onderdeel dat de fabrikant beschikbaar stelt. Daarna moet het juiste onderdeel nog bij het juiste gebouw worden geleverd en in gebruik worden genomen.
Het PHP-team heeft de officiële beveiligingsupdates inmiddels uitgebracht. De gerepareerde versies staan in het gele statusblok bovenaan dit artikel. Dat de reparatie beschikbaar is, betekent niet dat iedere website alweer bereikbaar is. De hoster of beheerder moet de update eerst installeren, in gebruik nemen en controleren.
Wat gebeurt er tussen publiceren en weer openen?
- De makers publiceren de aangepaste software en informatie over de reparatie.
- Een leverancier of beheerder beoordeelt welke update bij de gebruikte omgeving hoort.
- De update wordt geïnstalleerd en de bijgewerkte software wordt in gebruik genomen.
- De beheerder controleert relevante functies en beoordeelt of tijdelijke beperkingen kunnen worden aangepast.
De uitvoering verschilt per hostingomgeving. Sommige leveranciers verwerken een reparatie in hun eigen softwarepakket. Ook kan het nodig zijn om processen opnieuw te starten. Voor de bezoeker is vooral relevant dat “de update is beschikbaar” en “de website gebruikt de update” verschillende berichten zijn.
Waarom is alleen WordPress bijwerken niet hetzelfde?
Terug naar de winkel: de eigenaar kan de inrichting helemaal hebben bijgewerkt, terwijl een onderdeel van het pand apart onderhoud nodig heeft. Zo verandert een WordPress update niet automatisch de PHP software bij de hoster. Beide kunnen netjes worden onderhouden, maar ze hebben een eigen updateproces.
Als een beheerder zegt dat WordPress actueel is, kan dat dus kloppen zonder de vraag over dit PHP lek te beantwoorden. Er is daarnaast informatie nodig over de PHP omgeving. In onze controlehulp om het PHP lek op je website op te lossen staan de versienummers en technische vragen voor je hoster.
Zijn mijn gegevens weg en moet ik mijn wachtwoord veranderen?
Een PHP lek of onderhoudsmelding zegt op zichzelf niet dat jouw gegevens zijn gestolen. Daarvoor moet duidelijk zijn of de website geraakt is, of er misbruik is geweest en welke gegevens bereikbaar waren. Dat kan niet worden vastgesteld op basis van alleen het nieuws over een fout in veelgebruikte software.
Voor een bezoeker is de vergelijking met een tijdelijk gesloten winkel weer bruikbaar. Je bestelling kan nog steeds in het systeem staan, ook als de deur even dicht is. Maar je kunt uit die gesloten deur evenmin afleiden dat alles gecontroleerd is. Voor de status van jouw bestelling of account heb je informatie van de betreffende organisatie nodig.
Een nieuw wachtwoord repareert de server niet
Een wachtwoord wijzigen verandert jouw toegangsgegevens. Het herstelt geen fout in PHP op de server. Dat zijn verschillende maatregelen voor verschillende problemen. Als een organisatie na onderzoek adviseert je wachtwoord te veranderen, is dat een afzonderlijk bericht dat op de situatie van die dienst kan slaan.
Gebruik voor zulke informatie het bekende websiteadres of een ander officieel kanaal van de organisatie. Een onverwacht bericht met een link om “het PHP lek op te lossen” is op zichzelf geen betrouwbare instructie. Stuur je wachtwoord niet aan iemand die zegt daarmee de software van de website te kunnen repareren.
Moet ik iets op mijn eigen computer installeren?
Voor een gewone bezoeker gaat deze melding over de software bij de website, niet over een programma dat je moet downloaden om de pagina weer te openen. Je eigen browser bijwerken is iets anders dan PHP op de server bijwerken. Als een website tijdelijk gesloten is, kun je die serverreparatie niet vanaf jouw computer uitvoeren.
Heb je zelf een website, dan heb je een andere rol dan een bezoeker. Afhankelijk van je hostingafspraken kan de hoster of serverbeheerder uitleggen welke stappen nodig zijn. Wie een eigen server beheert, kan zelf verantwoordelijk zijn voor werkzaamheden die bij beheerde hosting door de leverancier worden uitgevoerd.
Wat kun je als bezoeker doen bij een PHP lek?
Als bezoeker kun je de melding van de organisatie lezen en nagaan of er een alternatief contactkanaal staat. Voor een urgente afspraak, aanvraag of bestelling kan telefonisch contact nuttiger zijn dan steeds de pagina vernieuwen. Bewaar een bestaande bevestiging of referentienummer, zodat de organisatie kan terugvinden waar je vraag over gaat.
Heb je zelf een website?
Als website-eigenaar kun je bij je hoster beginnen met een eenvoudige vraag: “Gebruikt mijn website de software uit deze melding en wie beoordeelt of een update of tijdelijke maatregel nodig is?” Je hoeft niet zelf te bewijzen dat er een probleem is voordat je om uitleg vraagt. De leverancier kan beschrijven wat wel en niet bekend is.
Een bruikbaar antwoord gaat over jouw omgeving en maakt duidelijk wie het vervolg oppakt. “We zijn ermee bezig” kan een eerste reactie zijn; later kan er informatie volgen over de gebruikte software en uitgevoerde controles. De algemene PHP lek uitleg in dit artikel is geen vervanging voor die persoonlijke terugkoppeling.
Wat zeggen een firewall en een back-up?
Een firewall kun je vergelijken met een controle bij de ingang. Die kan bepaalde verzoeken tegenhouden, maar vertelt niet of een fout in de software zelf is gerepareerd. Welke verzoeken worden gecontroleerd, hangt af van de inrichting. De aanwezigheid van een firewall is daarom geen volledig antwoord op een vraag over dit PHP lek.
Een back-up is meer te vergelijken met een bewaarde kopie van de administratie. Die kan helpen bij herstel, maar voorkomt op zichzelf geen misbruik. Of een kopie bruikbaar is en van welk moment je wilt herstellen, hangt van de situatie af. Na mogelijk misbruik kan ook onderzoek nodig zijn voordat een herstelkeuze wordt gemaakt.
Moet een website nu helemaal worden vervangen?
De melding alleen geeft daar geen antwoord op. PHP wordt voor verschillende soorten websites gebruikt, waaronder maatwerk. Een ander systeem heeft weer eigen software en onderhoudstaken. Een keuze over vervangen vraagt informatie over functies, kosten en beheer. Dat is een ander gesprek dan de beoordeling van een actuele beveiligingsmelding.
Bij webwrk gebruiken we deze beginnersuitleg om dat gesprek begrijpelijker te maken. Je kunt meer lezen over wat website onderhoud inhoudt. De versienummers en vragen voor je hoster staan in het afzonderlijke artikel over het PHP lek controleren en oplossen. Deze blog legt uit wat je als bezoeker van een tijdelijk gesloten website kunt verwachten.
Over de voorbeelden en bronnen
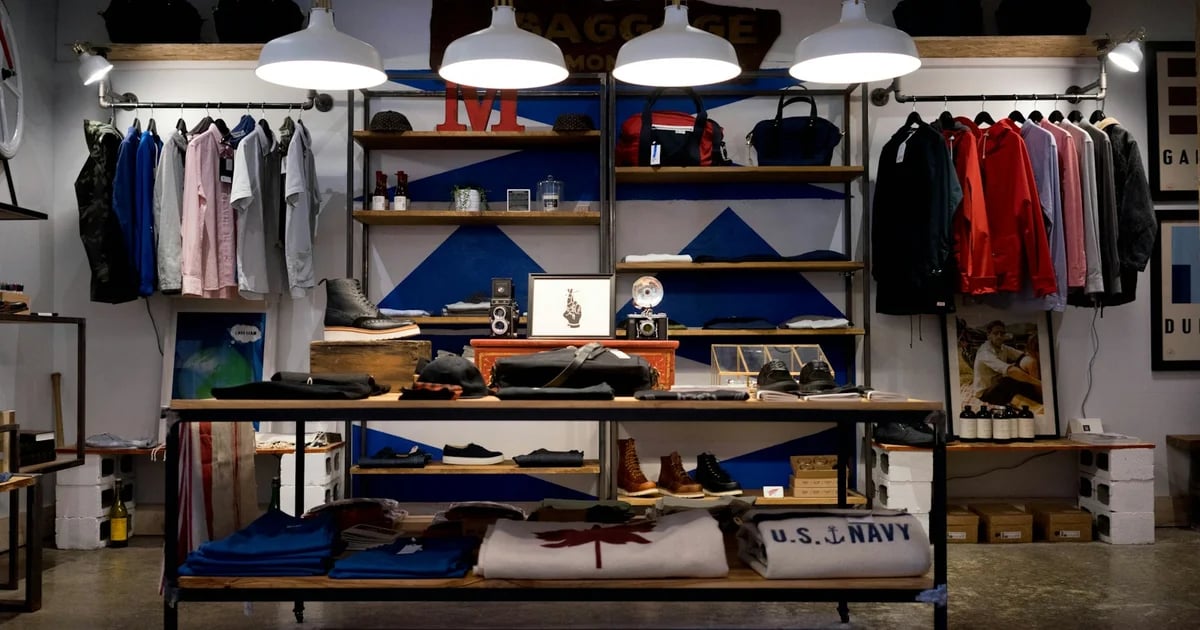
De winkel, het slot en het briefje op de deur zijn vergelijkingen. Ze helpen om rollen en beslissingen te onderscheiden, maar zijn geen beschrijving van de precieze werking van het PHP lek. De gebruikte winkelfoto is illustratief en toont geen bedrijf waarvan bekend is dat het door deze melding is getroffen.
De beschikbaarheid van de officiële PHP patches is op 21 oktober 2026 om 15.45 uur Nederlandse tijd opnieuw gecontroleerd op php.net. De eerdere incidentinformatie van CERT-EU en het NCSC is gecontroleerd op 21 oktober 2026 om 14.04 uur Nederlandse tijd. Dit artikel volgt de status niet automatisch. Leveranciersupdates en conclusies over afzonderlijke websites kunnen nieuwe informatie opleveren.
Veelgestelde vragen over het PHP lek in gewone taal
Een PHP lek is een beveiligingsfout in software die op de achtergrond websites laat werken. Je kunt het vergelijken met een ondeugdelijk onderdeel dat in meerdere winkels wordt gebruikt. De ontdekking maakt een controle relevant, maar vertelt niet of er bij een bepaalde website daadwerkelijk misbruik is geweest.
Een beheerder kan de bereikbaarheid beperken tijdens onderzoek of terwijl een reparatie wordt voorbereid. Zoals een winkel tijdelijk dicht kan voor een controle. Dat kan een maatregel zijn om risico te beperken, zonder dat er een inbraak is vastgesteld. De reden voor een specifieke website hoort uit het bericht van de organisatie te blijken.
De PHP2Shell melding gaat over PHP op servers van websites. Alleen dit nieuws betekent niet dat jouw eigen computer besmet is. Als bezoeker kun je de serverreparatie ook niet zelf installeren. Informatie over een eventueel incident bij een dienst moet van die organisatie komen en apart worden beoordeeld.
Dat hangt af van de oorzaak, de gebruikte omgeving en de werkzaamheden van de beheerder. Het tijdstip waarop een PHP update beschikbaar komt, is niet automatisch het tijdstip waarop iedere website die gebruikt. Een planning of bericht van de betreffende organisatie geeft meer informatie dan de algemene releaseplanning.
Nee, die conclusie volgt niet uit een onderhoudsmelding. Er kan sprake zijn van voorzorg, gepland onderhoud of een storing. Om gegevensdiefstal vast te stellen is informatie over daadwerkelijk misbruik en betrokken gegevens nodig. Kijk daarom naar wat de organisatie zelf meldt, in plaats van alleen naar de bereikbaarheid van de website.
Gerelateerde blogs
Ontdek meer interessante artikelen over webdesign en ontwikkeling
PHP lek controleren en oplossen op je website
Website onderhoud dat je bedrijf beschermt en laat groeien
Van deze blog naar de juiste vervolgstap
Ga door naar de hoofdservice en bekijk concrete cases die aansluiten op dit onderwerp.